
4 دقیقه
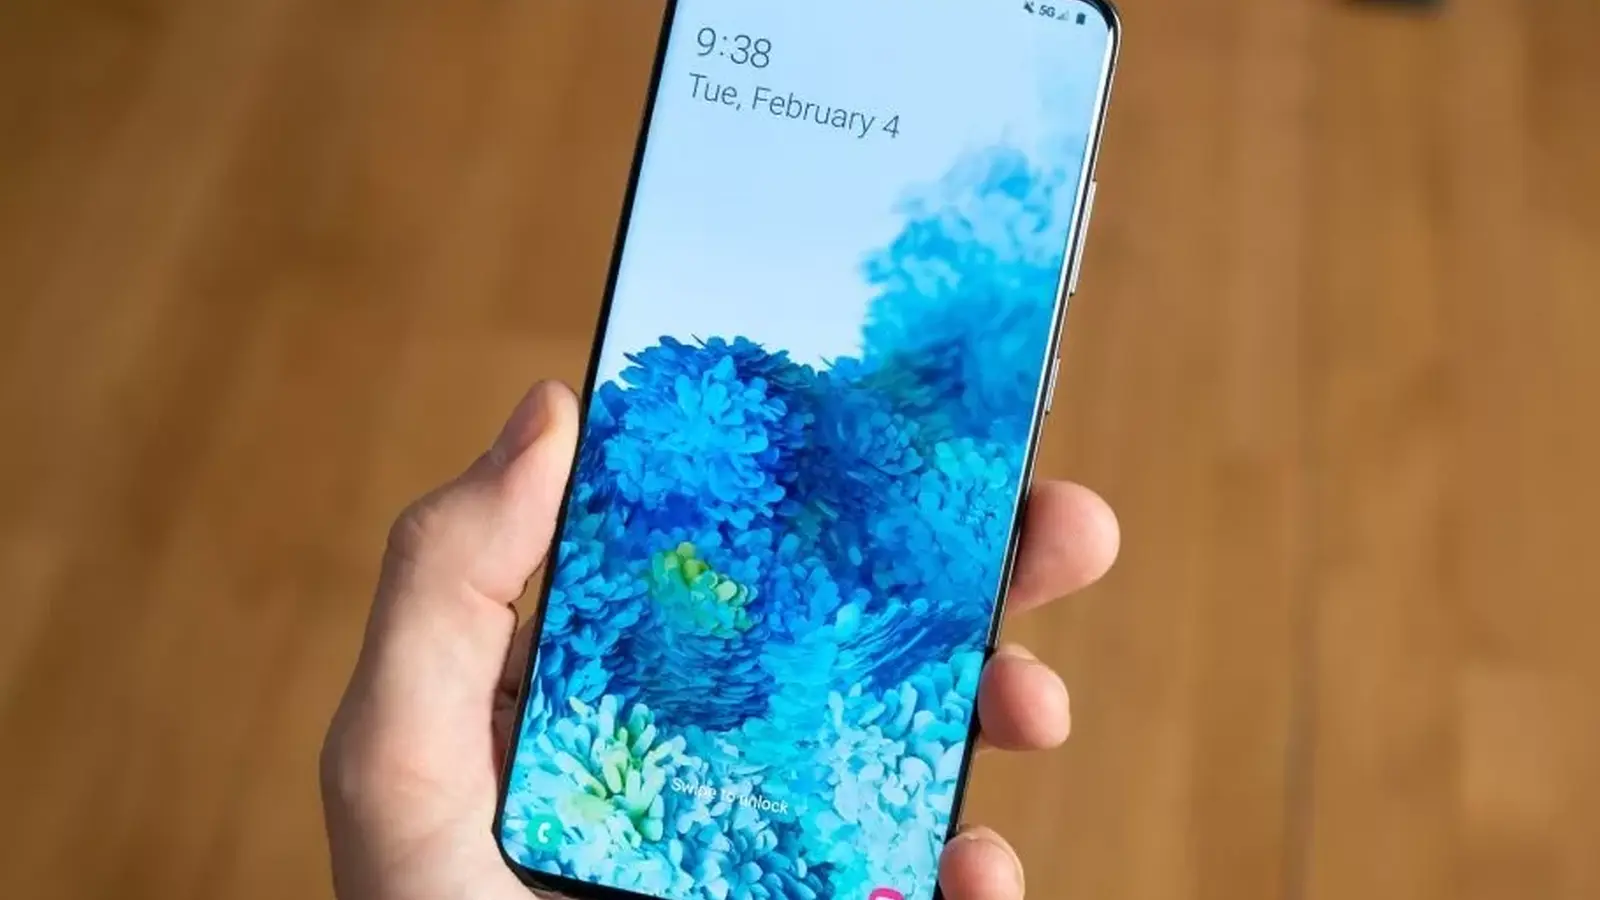
تصور کنید گوشیای داشته باشید که خطا را بهسادگی نمیبخشد. وان یوآی ۹ سامسونگ که بر پایه اندروید ۱۷ ساخته شده، سیاست قفلگذاری تازه و سختگیرانهای را معرفی میکند: اگر پین، الگو یا گذرواژه را ۱۳ بار پشت سر هم اشتباه وارد کنید، دستگاه برای همیشه قفل میشود و تا زمانی که بازنشانی کارخانهای انجام ندهید، قابل استفاده نخواهد بود.
سختگیرانه است؟ کاملا. این تغییر آگاهانه انجام شده است. سامسونگ میگوید هدف اصلی آن مقابله مستقیم با حملات جستوجوی فراگیر است؛ روشی که در آن مهاجم هزاران ترکیب مختلف رمز عبور را امتحان میکند تا بالاخره به گزینه درست برسد. پیشتر، وان یوآی بیشتر به افزایش تدریجی زمان انتظار تکیه داشت و یک گزینه اختیاری برای بازنشانی کارخانهای پس از ۱۵ تلاش ناموفق ارائه میکرد. حالا مسیر کوتاهتر و بسیار کمگذشتتر شده است.
اما این تغییر در استفاده روزمره دقیقا چگونه عمل میکند؟ سیستم پس از چهارمین تلاش ناموفق، تأخیرهای مرحلهای را اعمال میکند. برای چهار اشتباه نخست هیچ تأخیری وجود ندارد. پس از آن، زمان انتظار فعال میشود و بهسرعت افزایش مییابد. روند آن به این شکل است:
- ۵ تلاش ناموفق: ۱ دقیقه
- ۶ تلاش ناموفق: ۵ دقیقه
- ۷ تلاش ناموفق: ۱۵ دقیقه
- ۸ تلاش ناموفق: ۳۰ دقیقه
- ۹ تلاش ناموفق: ۹۰ دقیقه
- ۱۰ تلاش ناموفق: ۴ ساعت
- ۱۱ تلاش ناموفق: ۱۲ ساعت
- ۱۲ تلاش ناموفق: ۲۴ ساعت
- ۱۳ تلاش ناموفق: قفل دائمی؛ فقط بازنشانی کامل کارخانهای امکان استفاده دوباره را فراهم میکند

خواندن خط آخر ممکن است افراطی به نظر برسد. اما ماجرا جزئیات مهمی دارد. برای رسیدن به تلاش سیزدهم، کاربر باید همه زمانهای انتظار را بهترتیب پشت سر بگذارد؛ مجموع این زمانها به بیش از ۴۲ ساعت انتظار اجباری میرسد. سامسونگ همچنین هشدارهای واضحی را روی صفحه نمایش میدهد که نشان میدهد چند تلاش دیگر باقی مانده است، بنابراین دستگاه بیصدا و پنهانی به سمت پاک شدن اطلاعات پیش نمیرود.

نگران کودکان خردسال یا لمسهای تصادفی در جیب هستید؟ سامسونگ برای کاهش این خطر قابلیتی به نام شمارش هوشمند در نظر گرفته است. اگر یک کد اشتباه یکسان دو بار پشت سر هم و بلافاصله وارد شود، سیستم آن را فقط یک تلاش ناموفق حساب میکند. این کار احتمال ثبت ورودیهای تصادفی تکراری را کاهش میدهد؛ همان چیزی که ممکن است از بازی کردن کودکان با گوشی یا تکان خوردن آن در جیب رخ دهد.
اگر به ۱۳ تلاش ناموفق برسید، تنها راه بازگشت، بازنشانی کامل کارخانهای است که همه دادههای ذخیرهشده را پاک میکند.
وضعیت احراز هویت زیستی چه میشود؟ باز کردن قفل با اثر انگشت و تشخیص چهره همچنان بهعنوان روشهای سریع و راحت در دسترس هستند، اما برای همیشه جایگزین پین یا گذرواژه پشتیبان شما نمیشوند. طبق الزامات امنیتی اندروید، سیستم دستکم هر ۷۲ ساعت یکبار یا پس از راهاندازی مجدد دستگاه، رمز متنی پشتیبان را درخواست میکند. بنابراین احراز هویت زیستی سریع است، اما راه فرار دائمی از اعتبارنامه پشتیبان قدرتمندتر محسوب نمیشود.
آیا این سیاست برای کاربران عادی بیش از حد سختگیرانه است؟ این قابلیت عمدا حفاظت از دادهها را به راحتی کاربر ترجیح میدهد. برای هر کسی که اطلاعات حساس را روی دستگاه گلکسی ذخیره میکند، این تغییر حدس زدن گسترده و غیرمجاز رمز را بسیار کمصرفهتر میسازد. اما برای افرادی که پین خود را فراموش میکنند یا کودکانی دارند که با گوشی بازی میکنند، ریسک بالاتر میرود و یک راهکار عملی بیش از همیشه اهمیت پیدا میکند: پشتیبانگیری منظم.
توصیه کاربردی ساده است: پشتیبانگیری خودکار ابری یا محلی را فعال کنید، یک گزینه بازیابی مطمئن مانند قابلیت «موبایل من را پیدا کن» سامسونگ را ثبت کنید و از گذرعبارتی استفاده کنید که واقعا بتوانید آن را به خاطر بسپارید. اگر هم قصد دارید رفتار جدید قفل امنیتی سامسونگ را روی یک دستگاه آزمایش کنید، با احتیاط پیش بروید؛ بازنشانی کارخانهای فقط یک احتمال نظری نیست.

سیاست قفلگذاری سختگیرانهتر سامسونگ صریح اما شفاف است: از دادهها محافظت کن، حتی وقتی این محافظت برای کاربر دردسرساز باشد. شما تا چه اندازه حاضر هستید راحتی را در برابر چنین سطحی از اطمینان کنار بگذارید؟
نظر بگذارید
نظرات (3)
خوبه که امنیت بالا رفته، ولی همه که مرتب بکاپ نمیگیرن؛ فکر کنم خیلیا با این قفل جدید مشکل پیدا کنن. کمی بیش از حد سخته...
اون ۴۲ ساعت منتظر موندن تا برسونی؟ یعنی عملا ممکنه کاربر عادی رو بیچاره کنه. واقعی هست این قانون؟
وااای؟! قفل دائمی بعد از ۱۳ تلاش؟ این خیلی خشنه. یعنی اگه رمز یادت بره گوشی از دست میره... پشتیبان نگرفتی یعنی تموم.