حمله زمانی تازه منشعب از اسپکتر، پردازندههای مدرن اینتل و ایامدی را هدف میگیرد
پژوهشگران آزمایشگاه علوم رایانه و هوش مصنوعی امآیتی از یک آسیبپذیری زمانی جدید به سبک اسپکتر با نام تونتو، به معنی «زمان خنثیسازی تا زمان استفاده»، پرده برداشتهاند که میتواند دفاعهای سختافزاری تازه معرفیشده از سوی اینتل و ایامدی را دور بزند. این کشف نشان میدهد نقصهای اجرای گمانهزنانه همچنان برای امنیت سختافزار خطرآفرین هستند و میتوانند بر زیرساختهای رایانش ابری و رمزارز اثر جدی بگذارند.
تونتو چیست و چگونه کار میکند؟
تونتو از یک شکاف زمانی بسیار کوچک میان لحظهای بهره میبرد که پردازنده مرکزی پیشبینیهای گمانهزنانه را خنثی میکند و زمانی که پردازنده در عمل از نتایج اجرای گمانهزنانه استفاده میکند. پردازندههای مدرن برای افزایش کارایی به اجرای گمانهزنانه متکی هستند: پردازنده مسیرهای احتمالی بعدی کد را پیشبینی میکند و آنها را زودتر اجرا میکند. اگر پیشبینی نادرست باشد، نتایج کنار گذاشته میشوند، اما ردپاهای ریزمعماری باقیمانده، مانند وضعیت حافظه نهان، میتوانند از طریق روشهای کانال جانبی اطلاعات را در اختیار مهاجمان قرار دهند.
پس از افشای اولیه اسپکتر در سال ۲۰۱۸، سازندگان تراشه راهکارهایی را معرفی کردند که برای پاکسازی یا جداسازی وضعیت گمانهزنانه پیش از اجرای کدهای حساس طراحی شده بود. پژوهشگران امآیتی دریافتند که خنثیسازی، یعنی مرحله پاکسازی، و لحظه استفاده واقعی همیشه بهطور کامل همگام نیستند. تونتو از همین پنجره کوتاه سوءاستفاده میکند تا دادههای مخرب را دوباره وارد مسیر پیشبینی کند و اطلاعات را از طریق کانالهای جانبی ریزمعماری بازیابی کند.

سکوهای آزمایششده و امکانپذیری در دنیای واقعی

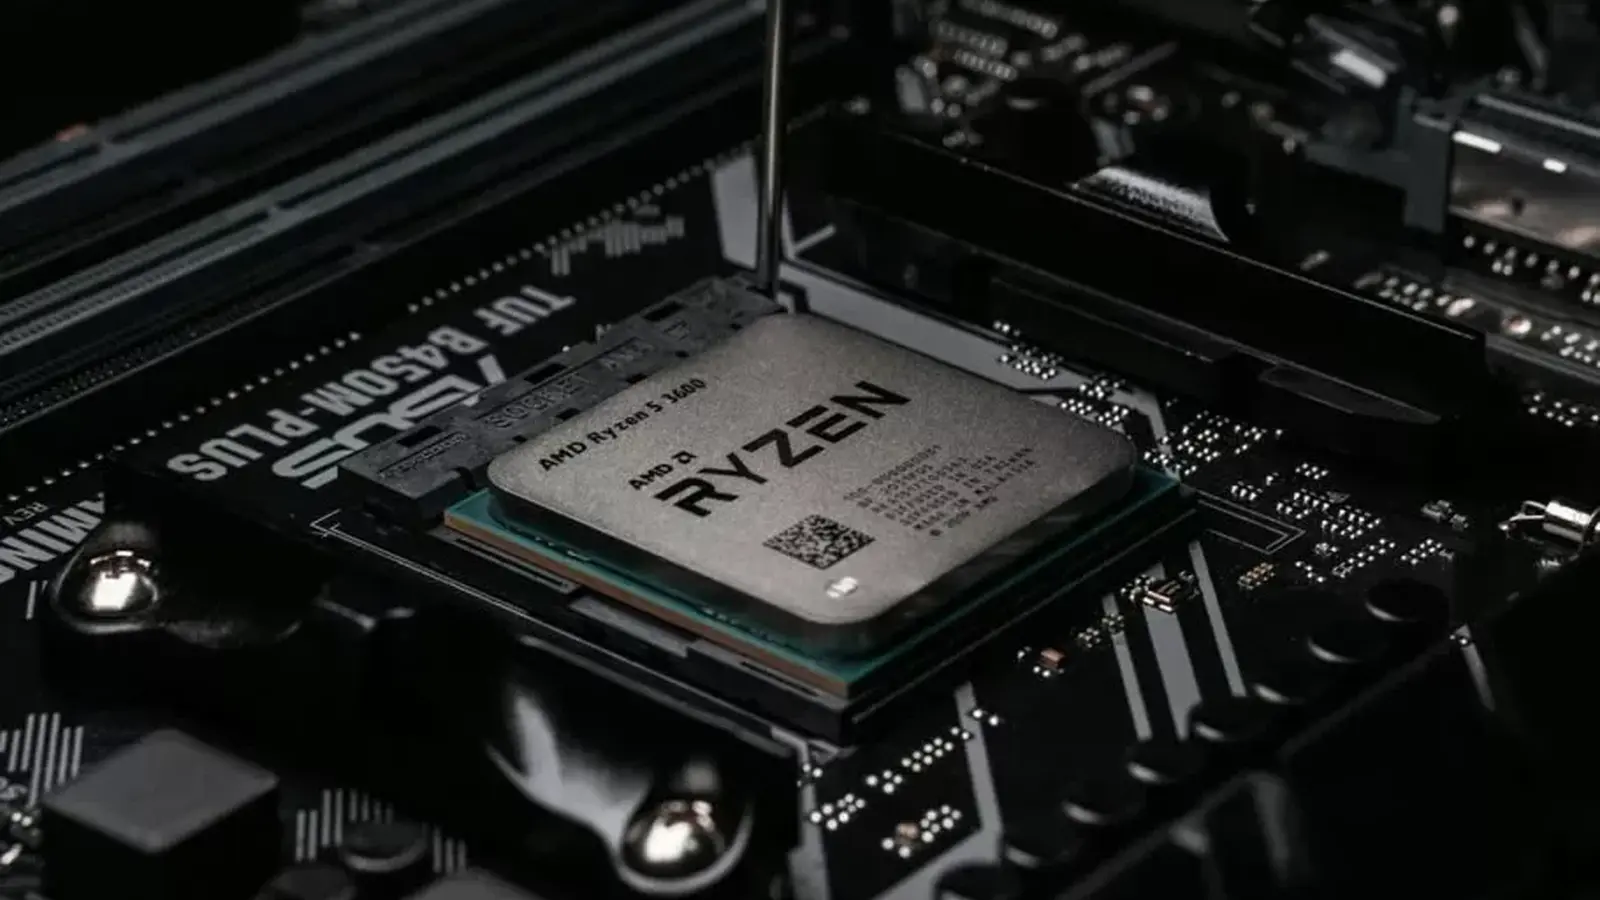
این تیم تونتو را روی پردازندههای اینتل، شامل کَسکید لیک رفرش و ارو لیک، و ریزمعماریهای ایامدی، شامل زن ۲ و زن ۴، آزمایش کرد. آنها توانستند پیشبینیهای نادرست را در سکوهای هر دو شرکت فعال کنند. در دفاع «بازگشت ایمن» ایامدی، پنجره قابل بهرهبرداری بسیار کوچک است و فقط دو دستورالعمل را در بر میگیرد، اما کنترل دقیق زمانبندی اجرای حمله را ممکن کرد.
روی یک سامانه مبتنی بر ایامدی زن ۲ که هسته لینوکس بدون تغییر را اجرا میکرد، پژوهشگران یک نمونه بهرهبرداری کامل برای اثبات مفهوم اجرا کردند که در هر ۱۰ تلاش، با موفقیت «تصادفیسازی چیدمان فضای آدرس هسته» را شکست داد. با این حال، محدودیتهای عملی مانع سوءاستفاده گسترده میشوند: سرعت خواندن اندازهگیریشده حدود ۵ بایت در ثانیه بود و هر تلاش کامل برای بهرهبرداری نزدیک به ۱۸ دقیقه زمان میبرد. هدفگیری پردازندههای اینتل نیز برای موفقیت به شرایط نرمافزاری خاص نیاز دارد. به همین دلیل، تونتو در حال حاضر مسیر سادهای برای بدافزارهای رایج روی رایانههای شخصی مصرفی محسوب نمیشود.
پیامدها برای سامانههای رمزارز و بلاکچین
اگرچه توان عملیاتی و تأخیر تونتو بهرهبرداری انبوه را دشوار میکند، این حمله برای اهداف باارزش که در فضای کریپتو رایجاند اهمیت زیادی دارد. کیف پولهای سختافزاری، گرههای اعتبارسنج، دستگاههای استخراج مبتنی بر ابر و سرورهایی که کلیدهای خصوصی یا عبارتهای بازیابی را نگهداری میکنند، میتوانند برای مهاجمان پیشرفته اهدافی جذاب باشند. حملات کانال جانبی که کلیدهای خصوصی یا اسرار سامانه مدیریت کلید را افشا میکنند، میتوانند بهطور مستقیم خدمات امانی، صرافیهای رمزارز و زیرساخت استیکینگ را تهدید کنند. اپراتورها باید آسیبپذیریهای ریزمعماری پردازنده را تهدیدی واقعی برای امنیت بلاکچین بدانند.
کاهش ریسک و افشای مسئولانه
پژوهشگران امآیتی در ماه فوریه ایامدی و اینتل را در جریان قرار دادند و در ماه مارس با نگهداران هسته لینوکس تماس گرفتند. ایامدی پیشتر وصلهای برای هسته لینوکس منتشر کرده است تا این آسیبپذیری را برطرف کند؛ کاربران و مدیران سامانه باید بهروزرسانی بستههای هسته و پیروی از توصیهنامههای میانافزار ارائهشده از سوی فروشندگان را در اولویت بگذارند. راهکارهای تکمیلی شامل خودداری از اجرای کدهای غیرقابل اعتماد روی میزبانهای مشترک، جداسازی بارهای کاری حیاتی و اعمال بهروزرسانیهای پیشنهادی ریزکد و سیستمعامل است.

با ادامه تکامل کانالهای جانبی اجرای گمانهزنانه، سازمانها، بهویژه آنهایی که کلیدهای خصوصی رمزارز و خدمات بلاکچین باارزش را مدیریت میکنند، باید رویههای سختگیرانه وصلهکردن و مدلسازی تهدیدهای سختافزاری را حفظ کنند. هرچند تونتو تهدیدی فوری برای کاربران معمول رایانههای رومیزی نیست، اما اهمیت پایدار امنیت سختافزار و بهروزرسانی بهموقع را برای اکوسیستمهای رایانش ابری و رمزارز پررنگتر میکند.

نظر بگذارید
نظرات (3)
به نظرم کمی اغراق داره، حمله بیشتر برای سرور و infra کریپتو خطرناکه نه دسکتاپ معمولی. با این حال یادآوری خوبیه، آپدیت کنین.
این واقعا درسته؟ ۵ بایت در ثانیه و هر تلاش ۱۸ دقیقه؟ یعنی دیدم نکتهای رو از دست دادم یا عملا خیلی محدود هست، کسی دقیقتر توضیح میده؟
وای، یعنی هنوزم اسپکتر زندهست؟ تونتو هم یه پنجره کوچیک پیدا کرده... واقعاً نگرانکننده، مخصوصا واسه کیفپولای سختافزاری!