
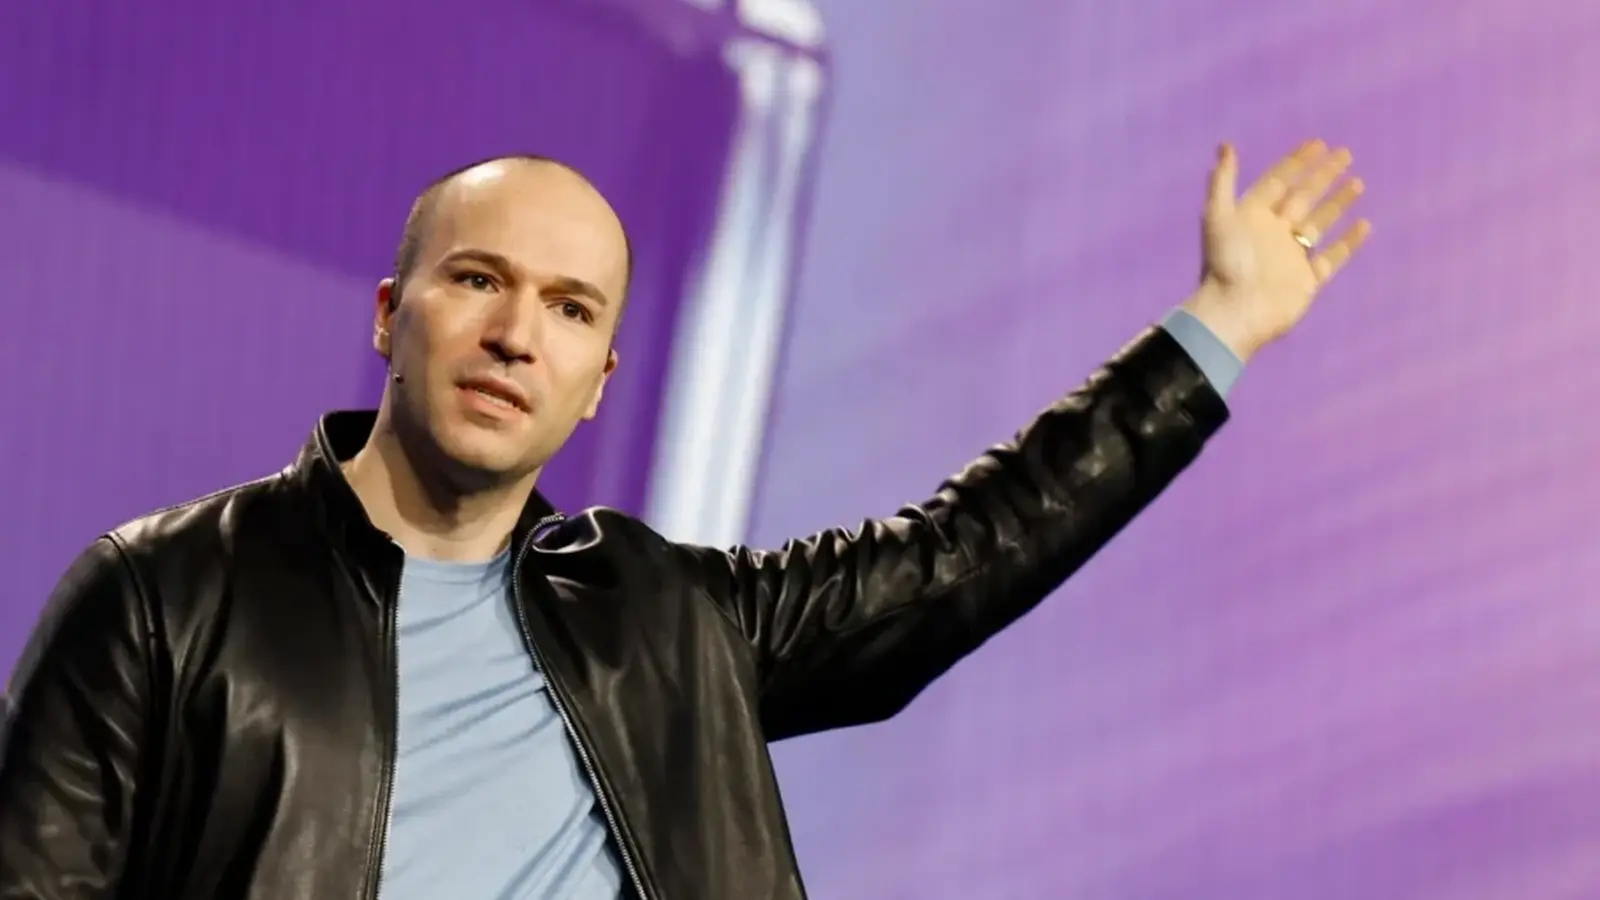
تصور کنید نرمافزاری وجود داشته باشد که بتواند در حالی که یک تحلیلگر انسانی هنوز مشغول خواندن هشدار است، یک کد بهرهبرداری عملیاتی بنویسد. ترسناک است؟ بله، همینطور است. گرگ برکمن، رئیس اوپنایآی، بدون احتیاطکاریهای رایج شرکتی درباره این خطر هشدار میدهد.
برکمن معتقد است همان پیشرفتهایی که هوش مصنوعی را در کدنویسی توانمندتر کردهاند، مانع ورود مهاجمان را هم کوتاهتر میکنند. راهکاری که او پیشنهاد میدهد، در عین سادگی کمی برخلاف تصور رایج است: استفاده بیشتر و سریعتر از هوش مصنوعی برای دفاع از شبکهها و نرمافزارها.
چرا مدافعان باید از دستیارهای خودمختار استقبال کنند
به گفته او، هوش مصنوعی میتواند اقتصاد امنیت سایبری را به سود مدافعان تغییر دهد. ماشینهایی را تصور کنید که کدهایی بسیار قویتر و امنتر تولید میکنند. یا اثباتهای رسمی و ریاضی که زیربنای سامانههای رمزنگاری را محکمتر میسازند. اینها ایدههای علمی تخیلی نیستند. ابزارهایی کاربردیاند که میتوانند خطای انسانی را کاهش دهند و امنیت را در مقیاس بزرگ قابل اجرا کنند.
پس تیمهای امنیتی در عمل باید چه کنند؟ برکمن توصیه میکند عاملهای هوش مصنوعی را به عنوان بخشی از جعبهابزار امنیت در اولویت قرار دهند. این عاملها ابزارهای نمایشی نیستند. آنها میتوانند کد را اسکن کنند، آسیبپذیریها را آشکار سازند، ریسک زنجیره تأمین نرمافزار را تحلیل کنند و با سرعتی بسیار فراتر از توان یک تیم انسانی، اولویتبندی و رسیدگی اولیه انجام دهند. کوچک شروع کنید. اعتماد بسازید. سپس با اطمینان جلو بروید.

- با اسکنهای خودکار ساده برای شناسایی ایرادهای آشکار و کمهزینه شروع کنید.
- به سراغ اسکنهای عملیاتی بروید که بهصورت پیوسته روی سرویسهای در حال اجرا انجام میشوند.
- برای موارد بدیهیِ مثبت کاذب، حذف خودکار هشدار و اصلاح خودکار را معرفی کنید.
تأکید بر اجرای مرحلهای کاملا آگاهانه است. برکمن میخواهد دفاعها گامبهگام بالغ شوند، نه اینکه یک عامل آزمایشنشده وارد محیط شود و همه امیدوار باشند اوضاع خوب پیش برود.
ماههای اخیر این تنش را کاملا نمایان کردهاند. مدلهای پیشرفتهای مانند میتوس از آنتروپیک، زیر ذرهبین تیمهای امنیتی و نهادهای قانونگذار قرار گرفتهاند. این سامانهها اغلب در قالب برنامههای دسترسی محدود برای شرکای قابل اعتماد عرضه میشوند، اما توانایی آنها در شناسایی خطاهای پیکربندی و ساخت زنجیرههای حمله جدید باعث شده نگاهها با دقت آنها را دنبال کند. اکنون محور توسعه بر عاملهایی است که میتوانند مستقیما با نرمافزار تعامل داشته باشند و همین موضوع هم فرصت میآفریند و هم ریسک.
برخی پژوهشگران امنیتی نگراناند که سازوکارهای محافظتی پیرامون مدلهای زبانی بزرگ به اندازه خود مدلها سریع پیشرفت نکرده باشند. این شکاف اهمیت زیادی دارد. سازمانهای هوشمندی که به مدلهای پیشرو دسترسی دارند، هماکنون در حال پیشبرد اقدامات مقابلهای و وصلههای امنیتی هستند. برای نمونه، اوراکل تنها در ماه گذشته حدود ۱٬۴۵۰ اصلاحیه امنیتی منتشر کرد؛ یادآوری روشنی از اینکه نگهداری نرمافزار همچنان کاری بیوقفه و فرساینده است.
هیچ راهحل جادویی وجود ندارد. شیوه پذیرش و پیادهسازی از شرکتی به شرکت دیگر متفاوت خواهد بود. اما پیام روشن است: هوش مصنوعی را به عنوان ضریبدهنده قدرت دفاع سایبری ببینید، نه صرفا یک گزینه تازه در نقشه راه محصول. سرعت حرکت شما میتواند تعیین کند که تیمتان یک گام جلوتر بماند یا به حالت واکنشی فرو برود.
از هوش مصنوعی برای یافتن و رفع همان چیزهایی استفاده کنید که هوش مصنوعی شکستنشان را آسانتر میکند.

نظر بگذارید
نظرات (3)
من تو شرکت دیدم اسکنای اتوماتیک کلی مثبت کاذب میدن، ولی اگه مرحلهای و با اعتمادسازی پیش برن، کمککنندهست. عجله نکنن صبر لازمه
یعنی جدی قراره مدلها خودشون هشدارها رو حذف کنن و پچ بدن؟ اگه بد پچ کنن چی، ریسک بزرگه، کنترل انسانی باید باشه
وای... هم هیجانانگیز هم وحشتناک. ایدهی دفاع با هوشمصنوعی عالیه ولی اگه اشتباه کنه؟ میترسم، امیدوارم کنترل درست باشه