یک کلیک بیاحتیاط کافی است تا دانلود یک فیلم، به در پشتی ورود مهاجمان به زندگی دیجیتال شما تبدیل شود.
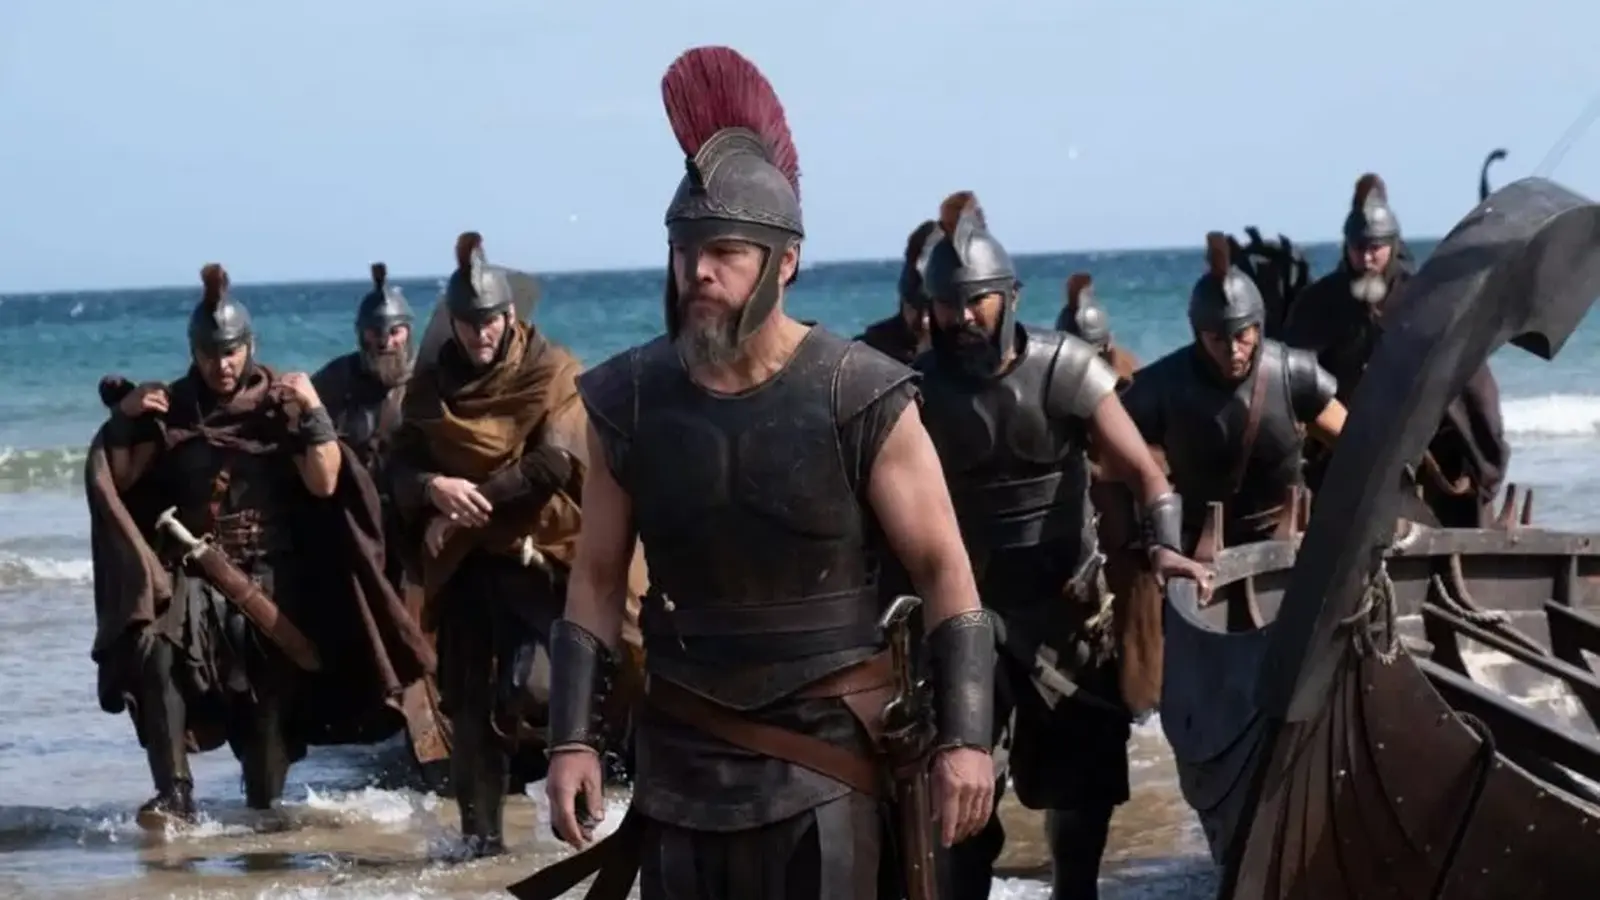
پژوهشگران امنیتی بیتدیفندر کارزاری را شناسایی کردهاند که بدافزار لوما استیلر را در قالب دانلودهای غیرقانونی فیلم تازه کریستوفر نولان، «اودیسه»، پنهان میکند. این فیلم هنوز روی پلتفرمهای دیجیتال منتشر نشده، اما سایتهای تورنت و مراکز اشتراکگذاری فایل از همین حالا فایلهای اجرایی را به نام نسخه ویدیویی فیلم در اختیار کاربران میگذارند.
این دانلودها واقعا چه چیزی را پنهان کرده بودند
آن فایلهایی که ظاهرا فیلم هستند، در واقع هیچ ویدیویی در خود ندارند. آنها فایلهای اجرایی ویندوز هستند، یعنی فایلهایی با پسوند .exe، که پس از اجرا بدافزار لوما استیلر را روی دستگاه قربانی نصب میکنند. پس از فعال شدن، این بدافزار طیف گستردهای از اطلاعات حساس را جمعآوری میکند: نامهای کاربری، گذرواژهها، اطلاعات بانکی، کوکیهای مرورگر، تاریخچه وبگردی، ابزارهای دسترسی از راه دور، سوابق گفتوگو و تقریبا هر فایلی که روی سیستم ذخیره شده باشد. با چنین سطحی از دسترسی، مهاجمان میتوانند حسابها را تصاحب کنند، موجودیها را خالی کنند و ارتباطات خصوصی را زیر نظر بگیرند.
بیتدیفندر چند نام فایل مخرب را که در فضای آنلاین دست به دست میشوند، گزارش کرده است؛ نمونههایی مانند the odyssey 2160phd (2026) engsubs eztv.exe و the odyssey 2026 1080p h264-djt.exe. این نامها طوری طراحی شدهاند که برای کاربرانی که به دنبال نسخههای باکیفیت و وضوح بالا هستند، واقعی و قابل اعتماد به نظر برسند، اما اگر بدانید باید به چه چیزی دقت کنید، پسوند فایل خیلی زود فریب را آشکار میکند.

چرا مجرمان سراغ فیلمها میروند؟ پاسخ ساده است: زمانبندی و وسوسه. منتشرکنندگان محتوای دزدی از فاصله میان اکران سینمایی و عرضه قانونی در سرویسهای پخش آنلاین سوءاستفاده میکنند. بینندگانی که مشتاق پیدا کردن نسخهای از فیلم هستند، اغلب بررسیهای ابتدایی امنیتی را نادیده میگیرند. همین رفتار در سال ۲۰۲۵ هم در طرحی مشابه مورد سوءاستفاده قرار گرفت؛ زمانی که یکی از عناوین «ماموریت: غیرممکن» برای پخش بدافزار از طریق سایتهای تورنت استفاده شد.
پس چطور میتوان از این دام دور ماند؟ نخست، هر فایل اجرایی غیرمنتظره را مشکوک بدانید. فایلهای ویدیویی معمولا پسوندهایی مانند .mp4، .mkv یا .mov دارند. فایل .exe هرگز فیلم نیست. دوم، از سرویسهای پخش معتبر استفاده کنید و منتظر انتشار رسمی نسخه دیجیتال بمانید. در نهایت، نرمافزار امنیتی خود را بهروز نگه دارید و احراز هویت دومرحلهای را برای حسابهای مهم فعال کنید.
دانلودهای غیررسمی را که ادعا میکنند فیلمهای تازه هستند اجرا نکنید؛ ممکن است بدافزاری باشند که در پوشش فیلم پنهان شده است.
این کارزار یادآور این واقعیت است که مجرمان سایبری به دنبال موج توجه کاربران حرکت میکنند. آثار پرهزینه و پرمخاطب کلیک میگیرند و هر کلیک میتواند به فرصتی برای آلودگی سیستم تبدیل شود. برای طرفداران نولان، صبر کردن امنترین انتخاب است. برای تیمهای امنیتی نیز پیام روشن و فوری است: توزیعهای جعلی محتوای رسانهای را پایش کنید، به کاربران هشدار دهید و حفاظت از اطلاعات ورود و گذرواژهها را در اولویت قرار دهید.


نظر بگذارید
نظرات (2)
واقعاً اینقدر ساده میشه گول خورد؟ حتی فایل به اسم 1080p هم مشکوکه، راه حل سادهتری هست یا فقط صبر؟
وای، جدی؟ یکی کلیک کنه همه چی میپره... فکر نمیکردم همچین فاجعهای باشه، باید حواسمون باشه