هکرهای وابسته به کره شمالی متهم به سرقت ۴۰۰ میلیون دلاری رمزارز شدند
مقامهای آمریکایی میگویند بازیگران سایبری پیشرفته وابسته به کره شمالی با سوءاستفاده از تماسهای ویدیویی جعلی و هویتهای سرقتشده، بیش از ۴۰۰ میلیون دلار رمزارز به سرقت بردهاند. افبیآی و وزارت دادگستری آمریکا نام این کارزار را «فیساستیلر» اعلام کردهاند و هشدار دادهاند که این عملیات بهطور مشخص متخصصان کریپتو و وب۳ را هدف میگیرد؛ از جمله توسعهدهندگان متنباز و نگهدارندگان پروژههایی که روی بلاکچین کار میکنند.
فیساستیلر چگونه کار میکند: مهندسی اجتماعی در کنار بدافزار
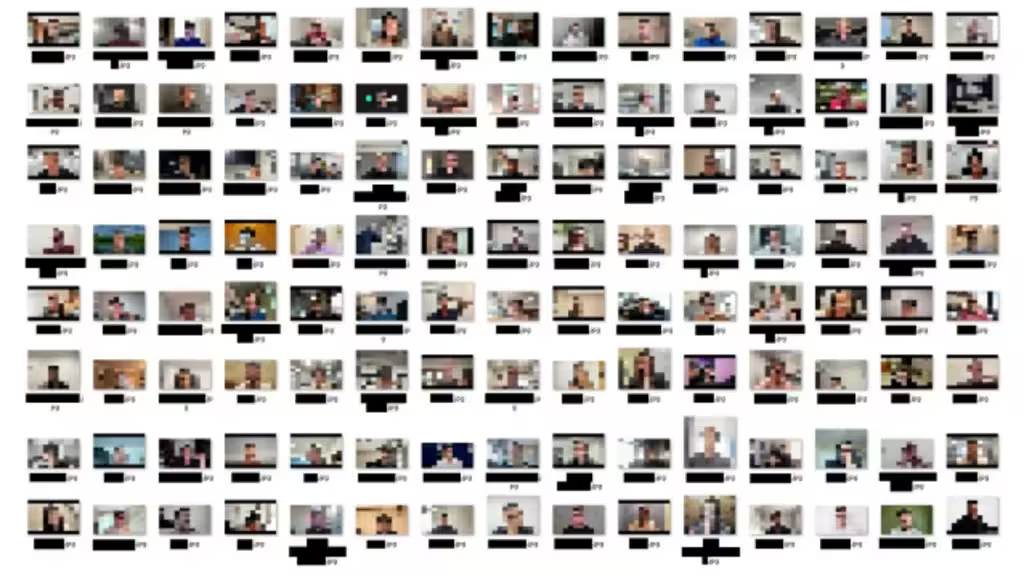
به گفته بازرسان، مهاجمان از حسابهای شبکههای اجتماعی نفوذشده یا جعلشده استفاده میکنند تا قربانیان را به تماسهایی بکشانند که در ظاهر تماس ویدیویی معتبر به نظر میرسند. این نشستهای جعلی روی نسخههای تقلبی پلتفرمهای شناختهشدهای مانند مایکروسافت تیمز، زوم و گوگل میت اجرا میشوند. در بسیاری از موارد، ویدیوهای از پیش ضبطشده از آشنایان یا همکاران پخش میشود تا تماس واقعی جلوه کند، در حالی که صدا بهصورت عمدی مختل شده است.
قربانیان روی صفحه خود پیامی میبینند که از آنها میخواهد برای «رفع مشکل صدا» روی یک لینک کلیک کنند. همین لینک بهظاهر بیخطر در نهایت بدافزاری را روی دستگاه هدف نصب میکند. این نرمافزار مخرب فهرست مخاطبان را جمعآوری میکند و برنامههای نصبشده را اسکن میکند؛ در نتیجه مهاجمان میتوانند دامنه حمله را به قربانیان بیشتری در شبکه فرد هدف گسترش دهند.
مقامهای آمریکایی میگویند عاملان این حملات همچنین این گفتوگوهای مهندسیشده را بهصورت مخفیانه ضبط میکنند و ویدیوی بهدستآمده را برای فریب اهداف تازه دوباره به کار میبرند؛ روندی که چرخهای مخرب از فریب ایجاد میکند. افبیآی فیساستیلر را یک «عملیات مهندسی اجتماعی بسیار مؤثر» توصیف کرده که حتی میتواند کاربران دارای تجربه فنی را هم گمراه کند.
ارتباط با رخنههای بزرگ رمزارزی و تأمین مالی برنامههای غیرقانونی
هشدار مربوط به فیساستیلر پس از آن منتشر شد که نهادهای آمریکایی بهصورت عمومی اعلام کردند گروههای وابسته به کره شمالی مسئول یکی از بزرگترین سرقتهای ثبتشده رمزارزی تا امروز بودهاند: رخنهای گزارششده به ارزش ۶.۳ میلیارد دلار در بایننس که با مصاحبههای استخدامی جعلی همراه بوده است. هرچند پیونگیانگ چنین اتهامهایی را رد کرده، مقامهای آمریکایی تأکید دارند که وجوه رمزارزی سرقتشده برای تأمین مالی برنامههای تسلیحاتی ممنوعه و سایر فعالیتهای غیرقانونی استفاده میشود.
این الگو نشاندهنده ریسکهای مداوم برای امور مالی غیرمتمرکز یا دیفای، پروژههای بلاکچین و صرافیهای متمرکز است. مهاجمان روی توسعهدهندگان وب۳، مشارکتکنندگان در حاکمیت پروژهها و هر فردی تمرکز میکنند که به کیف پولها، کلیدهای خصوصی یا سامانههای ساخت و استقرار دسترسی ممتاز دارد.
راهکارهای کاهش ریسک و بهترین توصیهها برای کاربران و سازمانهای رمزارزی
کارشناسان امنیت سایبری چند اقدام عملی را برای مقابله با طرحهایی مشابه فیساستیلر توصیه میکنند:
- پیش از پیوستن به تماسهای ویدیویی ناخواسته، هویت تماسگیرنده را از طریق کانالهای ارتباطی ثانویه تأیید کنید.
- در جلسههای تأییدنشده روی لینکها کلیک نکنید؛ از محافظتهای سطح دستگاه و سامانههای شناسایی تهدید در نقطه پایانی استفاده کنید.
- احراز هویت چندعاملی و کلیدهای امنیتی سختافزاری را برای حسابهای صرافی و کیف پول فعال کنید.
- کلیدهای حساس را در کیف پولهای سختافزاری نگه دارید و دسترسی به ابزارهای ساخت و استقرار را محدود کنید.
- تیمها را درباره تاکتیکهای مهندسی اجتماعی آموزش دهید و تمرینهای امنیتی منظم برگزار کنید.
با گسترش پذیرش داراییهای دیجیتال، پیچیدگی حملات هدفمند نیز افزایش مییابد. پروژههای بلاکچین، صرافیها و دارندگان فردی رمزارز باید ریسک مهندسی اجتماعی و بدافزار را بخشی اصلی از رویکرد امنیتی خود بدانند تا از سرمایهها، کدها و اعتماد جامعه کاربران محافظت کنند.


نظر بگذارید
نظرات (3)
من تو یه پروژه کوچیک وب۳ کار کردم، همین تاکتیکا دیدم. هشدارا لازمن، کلیدها رو توی کیفسختافزاری نگه دارین، نه لپتاپ!!
این رو کی تایید کرده؟ پیونگیانگ که رد کرده، اما ردیابی ارزها هم همیشه قطعی نیست، شک دارم ولی باید جدی گرفت
وای... ۴۰۰ میلیون دلار؟ یعنی با یه ویدیو و لینک ساده؟ خیلی ترسناکه، حتی حرفهایها هم ممکنه گول بخورن .